Cómo evitar que hackeen la página web de tu negocio
Los bots buscan sitios con contraseñas débiles y plugins viejos. Qué revisar esta semana, qué pedirle a tu proveedor y qué hacer si ya te hackearon.
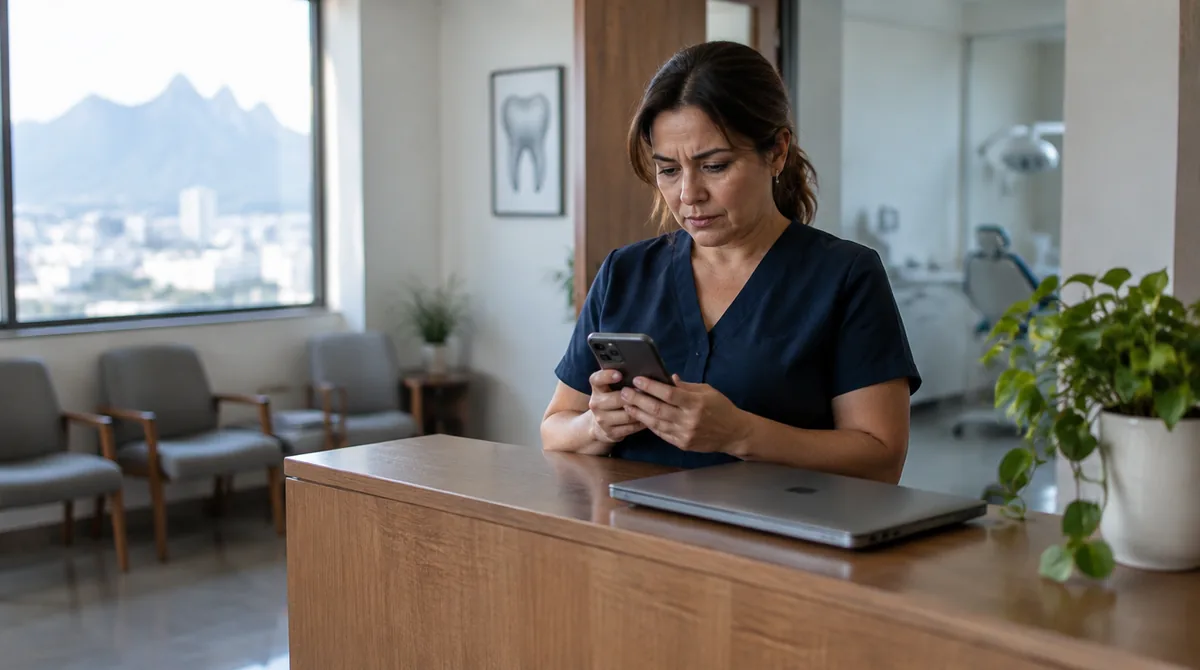
Un martes por la mañana, la dueña de un consultorio dental en Monterrey busca su propio negocio en Google. Debajo del nombre aparece un aviso: «Es posible que este sitio haya sido hackeado». Al abrirlo, la página la manda a una tienda de pastillas en otro idioma.
Nadie la escogió a ella. Casi nunca es personal. Hay programas automáticos que recorren internet todo el día probando contraseñas y buscando versiones viejas de los programas con los que se hacen las páginas. Cuando encuentran una puerta abierta, entran. Les da igual si el sitio es de un banco o de una taquería en Puebla.
La buena noticia: casi todas esas puertas se cierran con hábitos, no con conocimientos técnicos.
Qué quieren de la página de un negocio pequeño
Probablemente no les interesan tus clientes. Buscan tu servidor y la buena reputación de tu dominio. Con eso pueden:
- mandar correo basura desde tu cuenta, hasta que los correos de tu negocio empiezan a caer en spam,
- esconder enlaces a casinos o farmacias dentro de tu página para subir en Google,
- montar una copia falsa de la página de un banco dentro de tu sitio para robarle contraseñas a otros,
- mandar a tus visitantes a otra página, a veces solo cuando llegan desde el celular.
Lo incómodo es cómo te enteras. Rara vez aparece un letrero que diga «te hackearon». Te enteras porque un cliente te comenta que la página lo llevó a algo raro, porque tu hosting suspende la cuenta o porque tus cotizaciones dejaron de llegar a la bandeja de entrada. Para entonces el problema puede llevar semanas.
Por dónde entran
La contraseña. Usuario «admin», contraseña «consultorio2021». La misma que usas en Facebook. La que le pasaste al sobrino que te ayudó con la página y que sigue anotada en un papelito junto a la caja. Las contraseñas cortas o repetidas son lo primero que prueban los programas automáticos.
Programas sin actualizar. Si tu sitio está hecho en WordPress, funciona con plugins: piezas que agregan el formulario, la galería, el botón de WhatsApp. Cada una la mantiene alguien distinto. Cuando se descubre una falla, sale una actualización. Si nadie la instala, tu sitio se queda con la falla, y para entonces la falla ya es pública. Lo mismo pasa con plugins que su autor abandonó hace años y con temas «premium» descargados gratis de páginas dudosas, que a veces ya vienen con la puerta trasera instalada.
Accesos que nadie cerró. El diseñador que te hizo la página en 2022, la recepcionista que ya no trabaja contigo, la agencia con la que terminaste. Si todavía tienen usuario en el panel o en el hosting, la seguridad de tu sitio depende de la de su correo.
Tu correo. Quien entra a tu correo puede darle «olvidé mi contraseña» a todo lo demás: hosting, dominio, panel de la página. Tu correo es la llave de todas las otras puertas.
Lo que puedes hacer tú esta semana
Nada de esto requiere saber programar. Se hace en una tarde.
- Haz la lista de accesos. Anota dónde vive tu sitio: quién te vende el dominio, dónde está el hosting, cuál es el panel para editar la página y qué correo recibe los avisos. Si no sabes alguno, pregúntale a quien te hizo la página. Si no sabe o no contesta, ya encontraste tu primer problema.
- Cambia las contraseñas, una distinta para cada lugar. Mejor largas, aunque sean frases: «la-cochinita-sale-los-jueves-a-las-2» es más difícil de adivinar que «Taq#2021». Para no tener que recordarlas, usa un gestor de contraseñas. El que trae tu celular ya sirve.
- Activa la verificación en dos pasos en el correo, el dominio y el hosting. Es el código que te llega al celular cuando alguien intenta entrar. Si alguien consigue tu contraseña, sin tu teléfono no pasa.
- Saca a quien ya no debe entrar. Revisa los usuarios del panel de tu página y del hosting. Quien no trabaja contigo hoy, fuera. Quien sí, con su propio usuario, nunca con el tuyo.
- Pregunta por los respaldos. No basta con un «sí hay». Pregunta cada cuánto se hacen, dónde se guardan y cuándo fue la última vez que alguien restauró uno para probar que funciona. Un respaldo guardado en el mismo servidor que el sitio se pierde junto con el sitio.
- Date de alta en Google Search Console. Es gratis y es la vía por la que Google te avisa si detecta que tu sitio está infectado. Pídele a quien maneja tu página que te agregue como propietario, con tu propio correo.
Lo que le toca a quien mantiene tu sitio
Hay una parte que tú no vas a hacer, y no tienes por qué hacerla: instalar actualizaciones, mantener al día la versión del servidor, renovar el certificado de seguridad (el candadito junto a la dirección) y vigilar si alguien intenta entrar.
Lo que sí te toca es saber quién lo hace. Pregúntalo por escrito: «¿Quién actualiza mi sitio y cada cuánto?». Si te contestan con un nombre y una frecuencia, bien. Si te contestan «cuando haga falta», o no te contestan, nadie lo está haciendo.
Antes de rehacer tu página vale la pena otra pregunta: ¿de verdad necesitas un panel para editarla? Una página que cambias dos veces al año se puede hacer sin panel y sin plugins. Si no hay pantalla para iniciar sesión, no hay contraseña que adivinar. A un taller mecánico que solo necesita horarios, servicios y un botón de WhatsApp le suele bastar con eso.
Si ya te hackearon
Respira. En muchos casos se arregla sin perder el dominio y sin empezar de cero.
- No borres todo en pánico. Quien lo vaya a limpiar necesita ver qué pasó para cerrar la puerta por donde entraron.
- Avisa a tu hosting y a quien te hizo la página. Muchos hostings tienen un procedimiento para estos casos.
- Cambia todas las contraseñas desde otro dispositivo, empezando por el correo. Si la computadora con la que entras al panel tiene un virus, cambiarlas desde ahí no sirve de nada.
- Restaura un respaldo de antes del ataque y, en ese mismo momento, actualiza todo. Si restauras sin actualizar, vuelven a entrar por el mismo hueco.
- Pídele a Google que revise de nuevo desde Search Console para que quite el aviso de los resultados. Puede tardar unos días.
- Si tu sitio guardaba datos de clientes (citas, formularios, pedidos), habla con tu abogado o tu contador sobre si tienes que avisarles. En México cuidar los datos personales es una obligación legal, no una cortesía.
Comprar una página no la deja segura para siempre. Lo que la protege es que tú sepas dónde están tus llaves y que alguien con nombre y apellido se encargue del resto. Si estás pensando en rehacer tu sitio, lleva esta lista de preguntas a la plática con cualquier proveedor, y si quieres comparar, en cheapweb puedes ver cómo quedaría tu sitio antes de decidir.